[K Voice Today=김선엽 기자] 아이폰 운영체제(iOS)의 보안 취약점을 이용해 별도의 정보 입력 없이 웹사이트 접속만으로 기기를 완전 장악하는 ‘가짜 카카오톡’ 피싱 공격이 발견돼 이용자들의 주의가 요구되고 있다.
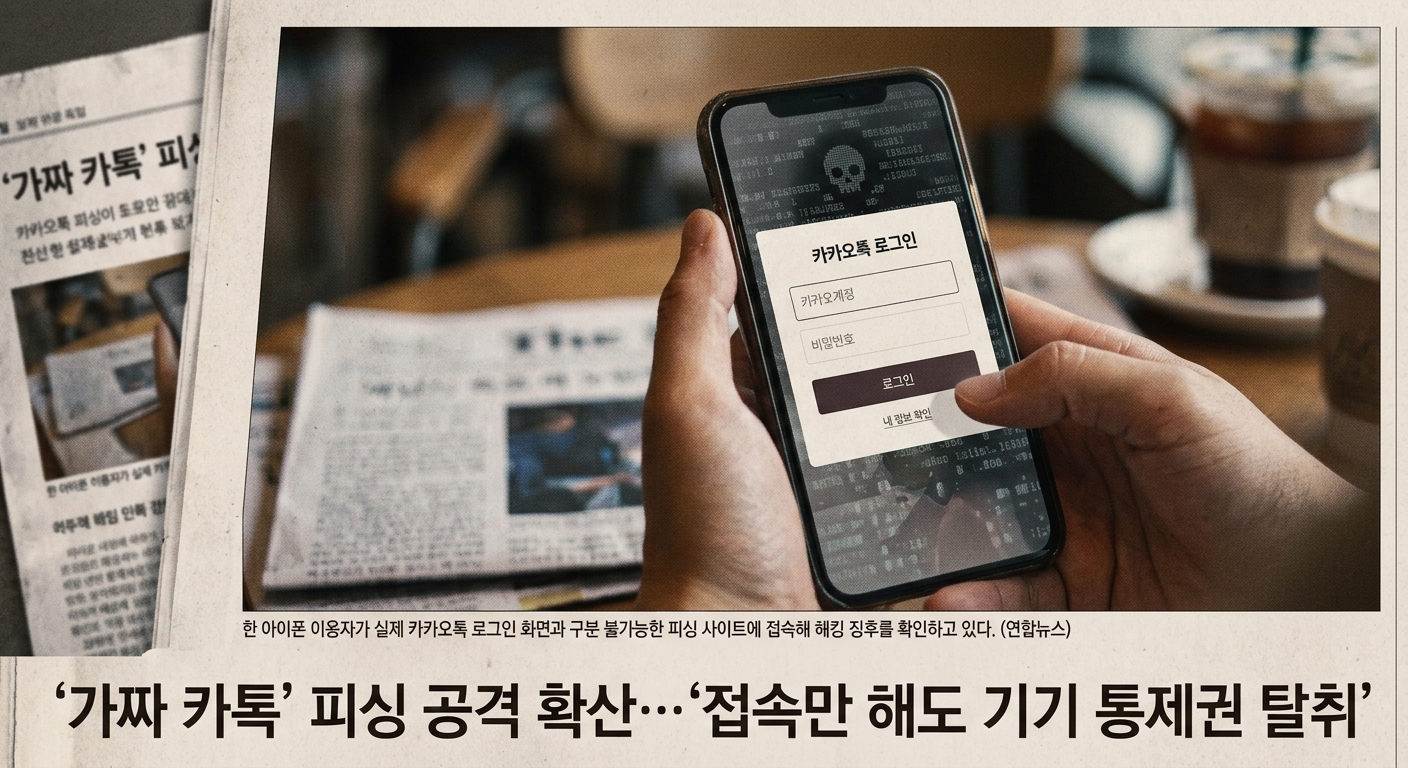
AI 보안 전문기업 누리랩은 카카오톡 로그인 화면으로 위장한 피싱 사이트를 통해 아이폰 내부 정보를 탈취하는 악성 코드가 유포 중이라고 최근 밝혔다. 이번에 포착된 피싱 사이트는 실제 카카오톡 로그인 페이지와 구분이 불가능할 정도로 정교하게 제작됐다. 특히 아이디나 비밀번호를 입력하지 않더라도, 이용자가 링크를 클릭해 가짜 사이트에 접속하는 순간 해커의 공격 서버와 통신을 시작하며 즉각적인 공격이 이뤄지는 것이 특징이다.
공격 수법 역시 치밀하다. 웹 브라우저 엔진 취약점을 통해 기기 메모리에 접근한 뒤, 애플의 핵심 메모리 보호 기술(PAC)을 무력화하고 앱 실행을 제한하는 샌드박스까지 차례로 무력화하는 ‘풀체인 익스플로잇’ 방식을 사용했다. 기기 통제권을 확보한 악성 코드는 내부 저장 파일과 네트워크 정보는 물론, 스마트폰 지갑과 각종 비밀번호가 저장된 ‘키체인’ 정보까지 유출할 수 있는 것으로 조사됐다.
이번 위협은 애플 iOS 18.4.0부터 18.7.2 버전을 사용하는 기기에 집중됐다. 누리랩은 해당 공격 수법이 최신 상용 스파이웨어와 유사한 수준이라고 설명했으나, 현재 단계에서 특정 국가나 해킹 조직의 소행으로 단정하기는 어렵다고 덧붙였다. 고보승 누리랩 미노스 이그나이트 센터장은 피싱 공격이 접속만으로 권한을 탈취하는 형태로 진화했다고 진단했다.
공공기관·AI 서비스 사칭 피싱도 잇따라
이와 유사한 사이버 공격 사례는 지속해서 발생했다. 누리랩은 국민건강보험공단의 ‘보안 고지서’ 페이지를 사칭해 악성 안드로이드 앱을 유포하는 정황을 포착한 바 있다. 해당 공격은 ‘보안문서 뷰어’ 설치를 유도하는 방식으로 기기 식별번호와 전화번호 등을 수집했다.
또한 보안업체 안랩은 생성형 AI 서비스 ‘클로드’ 다운로드 사이트를 위장한 피싱 웹페이지를 발견해 주의를 당부했다. 공격자들은 구글 검색 광고를 악용해 피싱 사이트의 노출 순위를 상단으로 올리는 방식을 활용했으나, 이에 대한 대응 체계는 여전히 제한적이라는 지적이 제기됐다.
출처 불분명한 링크 차단 및 보안 점검 필수
전문가들은 신종 피싱 피해를 예방하기 위해 기본 보안 수칙 준수를 당부했다.
의심스러운 링크 클릭 금지: 문자메시지나 메신저로 전달받은 로그인 링크는 직접 누르지 않아야 한다.
소프트웨어 최신 상태 유지: 설정 앱을 통해 아이폰 운영체제를 상시 최신 버전으로 업데이트해야 한다.
기업 차원의 점검: 기업은 악성 사이트 접속을 차단하고 임직원 단말기의 보안 업데이트 상태를 관리해야 한다.
의심 문자 신고 활용: 피싱이 의심되는 문자는 카카오톡 Channel ‘보호나라’의 스미싱·피싱 확인 서비스를 통해 악성 여부를 확인하고 신고할 수 있다.
한편 애플은 최근 보안 패치가 포함된 iOS·iPadOS 18.7.2를 배포했다. 다만 이번 ‘가짜 카카오톡’ 피싱에 악용된 취약점이 해당 업데이트로 완전히 해결되었는지는 아직 공식 확인되지 않은 만큼, 이용자들의 지속적인 주의와 점검이 필요하다.