[K Voice Today=김선엽 기자] 가을 이사철을 맞아 미국 내 주택 클로징(잔금 결제)을 앞둔 바이어들을 노린 ‘부동산 송금 사기(Real Estate Wire Fraud)’가 기승을 부리고 있어 주의가 요구된다.
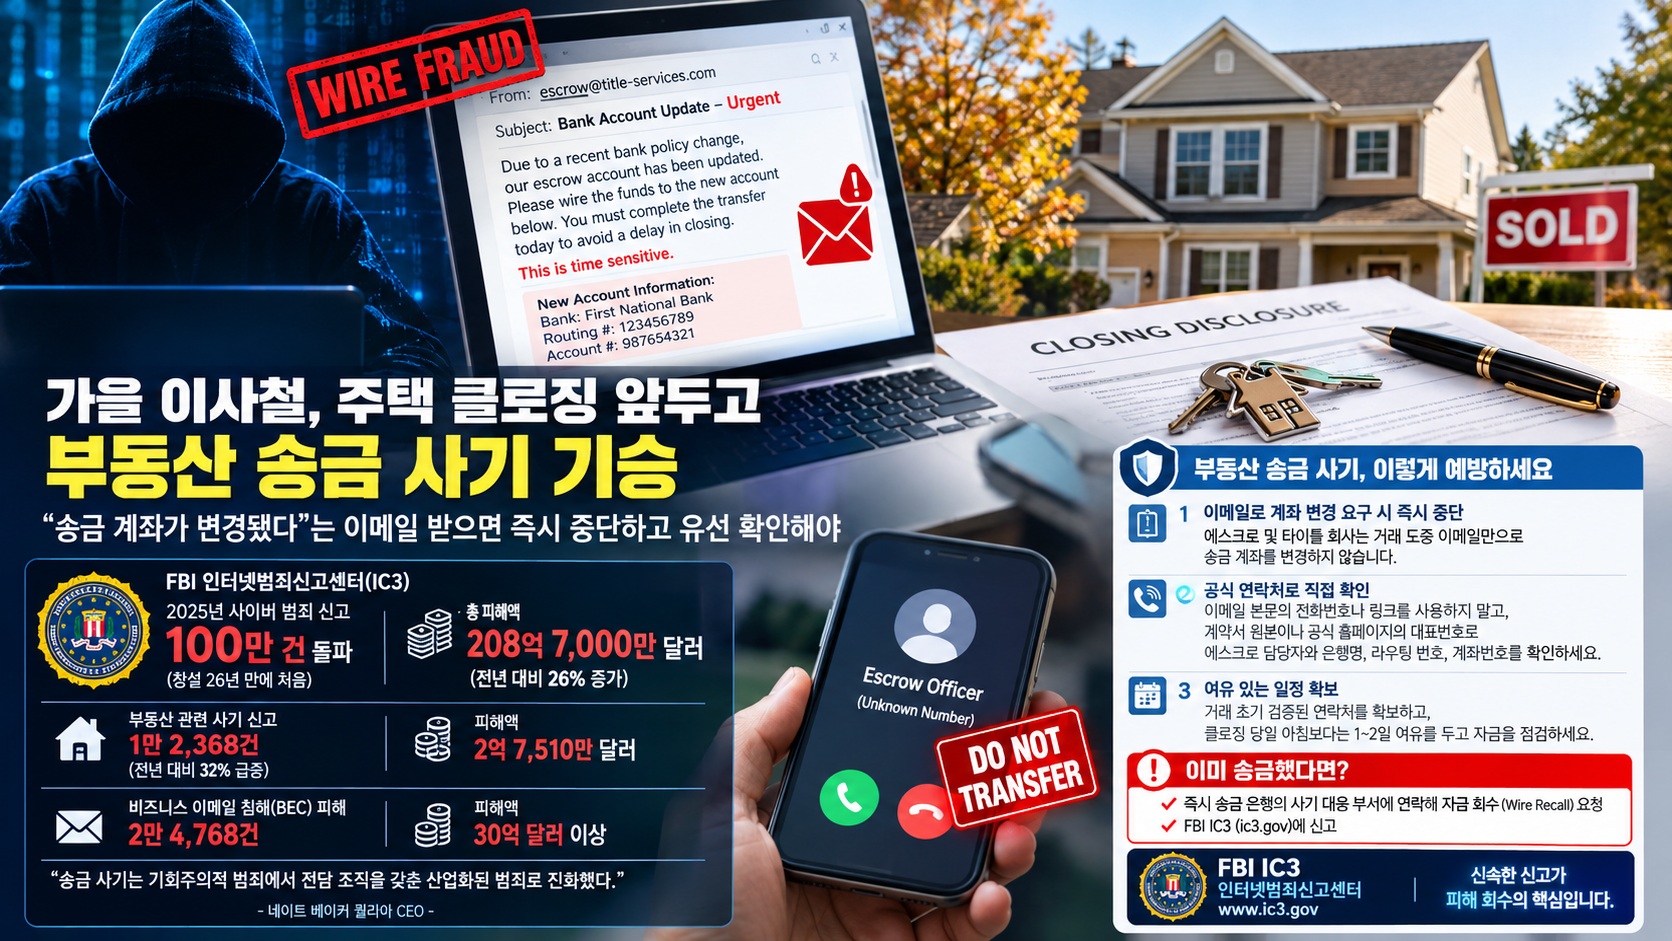
전문가들은 클로징 직전 “송금 계좌가 변경됐다”는 이메일을 받을 경우, 즉시 모든 송금 절차를 중단하고 유선으로 재확인할 것을 강력히 권고했다.
연방수사국(FBI) 산하 인터넷범죄신고센터(IC3)의 최신 통계에 따르면, 2025년 한 해 접수된 사이버 범죄 신고는 창설 26년 만에 처음으로 100만 건을 넘어섰다. 총 피해액은 208억 7,000만 달러로 전년 대비 26% 증가했다. 이 중 부동산 관련 사기 신고는 1만 2,368건, 피해액은 2억 7,510만 달러에 달해 전년 대비 32% 급증했다.
부동산 사기의 핵심 수법인 ‘비즈니스 이메일 침해(BEC)’ 피해도 심각하다. 타이틀·에스크로 업체나 부동산 중개인의 이메일 계정을 해킹한 뒤 거래 도중 개입하는 이 수법은 2025년 2만 4,768건이 접수됐으며, 피해액은 30억 달러를 넘어섰다.
업계의 위기감도 고조됐다. 디지털 클로징 플랫폼 퀄리아(Qualia)가 업계 종사자 800여 명을 대상으로 실시한 2026년 설문조사에서 응답자들은 2년 연속 송금 사기를 최대 위협으로 꼽았다. 네이트 베이커 퀄리아 CEO는 “송금 사기가 기회주의적 범죄에서 전담 조직을 갖춘 산업화된 범죄로 진화했다”고 지적했다.
전형적인 수법과 AI의 악용
사기범들은 거래 진행 상황을 지켜보다 잔금 송금 직전 “은행 계좌가 변경됐다”는 메시지를 보낸다. 여기에 “오늘 내로 송금하지 않으면 클로징이 지연된다”는 식의 긴급성을 더해 피해자가 판단할 시간을 주지 않는다. 속아서 송금된 자금은 수 분 내에 여러 대포통장을 거쳐 해외로 분산되어 회수가 사실상 불가능해진다.
최근에는 생성형 AI 기술이 악용되면서 수법이 더욱 정교해졌다. CertifID의 ‘2026 송금 사기 실태’ 보고서에 따르면 BEC 피싱 이메일의 약 40%가 AI로 작성된 것으로 추정되며, 이는 AI 보급 이후 전년 대비 1,760% 급증한 수치다. AI를 활용해 어조와 문맥이 완벽한 이메일을 생성하거나 음성을 복제하는 비싱(Vishing), 스미싱, 퀴싱(QR코드 피싱) 등 공격 방식도 다변화했다.
수사당국이 제시하는 대응 원칙
전문가들과 수사당국은 피해 예방을 위해 다음 3대 수칙 준수를 당부했다.
첫째, 정식 에스크로 및 타이틀 회사는 거래 도중 이메일만으로 송금 계좌를 변경하지 않는다. 계좌 변경 이메일 자체가 위험 신호다.
둘째, 이메일 본문의 전화번호나 링크를 이용하지 말고, 계약서 원본이나 공식 홈페이지의 대표번호로 직접 전화해 에스크로 담당자와 은행명, 라우팅 번호, 계좌번호를 구두로 확인해야 한다.
셋째, 거래 초기 검증된 연락처를 확보하고, 클로징 당일 아침보다는 1~2일 여유를 두고 자금을 사전 점검하는 것이 안전하다.
만약 이미 잘못된 계좌로 자금을 보냈다면 즉시 송금 은행의 사기 대응 부서에 연락해 자금 회수(Wire Recall)를 요청하고, FBI IC3(ic3.gov)에 신고해야 한다. FBI의 ‘금융사기 킬체인’ 프로그램은 2025년 약 11억 6,400만 달러 규모의 사기 시도 중 6억 7,900만 달러(58%)를 동결하는 성과를 거두었다. 신속한 신고가 피해 회수의 핵심이다.